Fristen, die selbst rechnen
24 Stunden, 72 Stunden, ein Monat — die drei Stufen des § 32 BSIG laufen ab dem Erkennungszeitpunkt und zeigen, wie viel Zeit bleibt. Dazu die Art. 33 und 34 DSGVO, in derselben Ansicht.
Keine Fristen mehr im Kopf, keine verstreuten Excel-Listen. Die NIS2 App behält Ihre Pflichten im Blick – damit Sie gelassen bleiben, wenn ein Vorfall oder eine Prüfung kommt.
Registrierung mit Ihrer geschäftlichen E-Mail-Adresse, in zwei Minuten. Die kostenlosen Module brauchen kein Zahlungsmittel.
Früh heißt: Es kann noch etwas haken. Dafür hat jeder Bildschirm der App die Schaltfläche „Rückmeldung“ — ein Klick, und Ihr Hinweis liegt bei den Leuten, die die App bauen. Wir lesen jede Meldung.

Fristen, die sich selbst rechnen, Register, die zusammenarbeiten, und Nachweise, die beim Arbeiten entstehen — in gut einer Minute.
Dateien auf dem Laufwerk wissen nichts voneinander. Hier liefert die Prozessanalyse des Risikomoduls die Wiederanlaufzeiten der Notfallplanung, die § 28-Einstufung setzt die Registrierungsfrist nach § 33, und jede Zeile trägt ihren Bezug zu den zehn Pflichtmaßnahmen bis in den Governance-Nachweis. Jedes Modul ist allein nutzbar, und ein Kauf schaltet alle frei — zusammen sind sie ein ISMS. Die Pfeile zeigen die Reihenfolge, in der die meisten anfangen; vorgeschrieben ist sie nicht. Ein Klick auf eine Kachel führt zur Beschreibung.
Der Einstieg ist NIS2: Die Felder sind die Angaben, die das BSIG verlangt, und die Fristen sind die Fristen, die dort stehen. Was dabei entsteht, ist aber ein Informationssicherheits-Managementsystem — jedes Register ist auf ISO 27001 gemappt. Sie fangen mit der Pflicht an und haben am Ende die Struktur, auf der eine Zertifizierung aufsetzt.
24 Stunden, 72 Stunden, ein Monat — die drei Stufen des § 32 BSIG laufen ab dem Erkennungszeitpunkt und zeigen, wie viel Zeit bleibt. Dazu die Art. 33 und 34 DSGVO, in derselben Ansicht.
Assets, Prozesse, Risiken, Systeme, Lieferanten und Vorfälle sind Datensätze mit Verantwortlichen, Terminen und Status — sortierbar, durchsuchbar und exportierbar, wenn eine Behörde eine Liste möchte.
Risiken, Richtlinien, Kennzahlen und Aufgaben tragen ihren Bezug zu den zehn Pflichtmaßnahmen des § 30 BSIG — und damit zu ISO 27001. Auf die Frage „wie steht es um die Betriebskontinuität?“ antwortet die Plattform mit dem, was Sie dazu erfasst haben, statt mit einem Häkchen.
Wenn Sie bereits unsere Vorlagen nutzen, können Sie diese importieren und online weiterarbeiten. Alle sechs Kits haben einen Import: Sie laden die Arbeitsmappe hoch und finden Ihre Zeilen wieder — kein leeres System, keine Abtipparbeit.
Konzernstrukturen sind der Normalfall, nicht die Ausnahme. Jede Gesellschaft wird eigenständig nach § 28 eingestuft, registriert und geführt — sichtbar nebeneinander statt in getrennten Ordnern.
Daten in der EU und strikt mandantengetrennt — und zwar von der Datenbank selbst erzwungen, nicht von einer Abfrage in der Anwendung, die man vergessen kann. Besonders sensible Felder wie die privaten Rufnummern der Krisenkontakte liegen zusätzlich verschlüsselt. Wer Sicherheitssoftware verkauft, sollte sie zuerst auf sich selbst anwenden.
Alle Bildschirme unten sind echte Aufnahmen aus der Anwendung, mit Beispieldaten eines fiktiven Unternehmens. Nichts davon ist ein Entwurf oder eine Illustration.
Die Grundlage, auf der jede andere Pflicht steht: was schützen wir, wovor, und wie wahrscheinlich ist es. Vom Asset-Inventar über die Geschäftsprozess-Analyse bis zum bewerteten Risiko mit Maßnahme, Verantwortlichem und Termin.
Import aus dem Risikomanagement-Kit (RM_Mappe).

Das Modul, in dem Zeit Geld kostet. Ein Vorfall wird mit dem Erkennungszeitpunkt erfasst — ab da laufen die Fristen sichtbar, und jede der vier Meldepflichten hat ihren eigenen Stand: offen, Entwurf, eingereicht oder begründet nicht erforderlich.
Import aus dem Incident-Response-Kit (IM_Tracker).

Der Nachweisteil. Hier steht, wie weit jede der zehn Pflichtmaßnahmen umgesetzt ist, wer dafür verantwortlich ist, wann sie zuletzt geprüft wurde — und was die anderen Module dazu beitragen.
Import aus dem Geschäftsleitungs-Kit (GL_Mappe) und dem Richtlinien-Kit (POL_Cockpit).

Die Pflicht, bei der Absicht nicht zählt. § 30 verlangt nicht, dass gesichert wird, sondern dass die Wiederherstellung funktioniert — also einen Test mit Datum und Ergebnis.
Import aus dem BCM-Kit (BCM_Mappe).

Die Pflicht, die am häufigsten unterschätzt wird: Sie haften auch für die Sicherheit derer, von denen Sie abhängen. Das Modul klassifiziert Lieferanten, verschickt den Fragebogen und rechnet das Ergebnis aus.
Import aus dem Supply-Chain-Kit (SC_Mappe).

Die einzige NIS2-Pflicht, die persönlich haftet. § 38 verlangt, dass die Leitung regelmäßig geschult wird — und im Zweifel, dass sie es belegen kann. Das Modul hält eine Schulung ab und schreibt dabei den Nachweis.
Kein Import nötig — der Lehrplan gehört zum Modul.

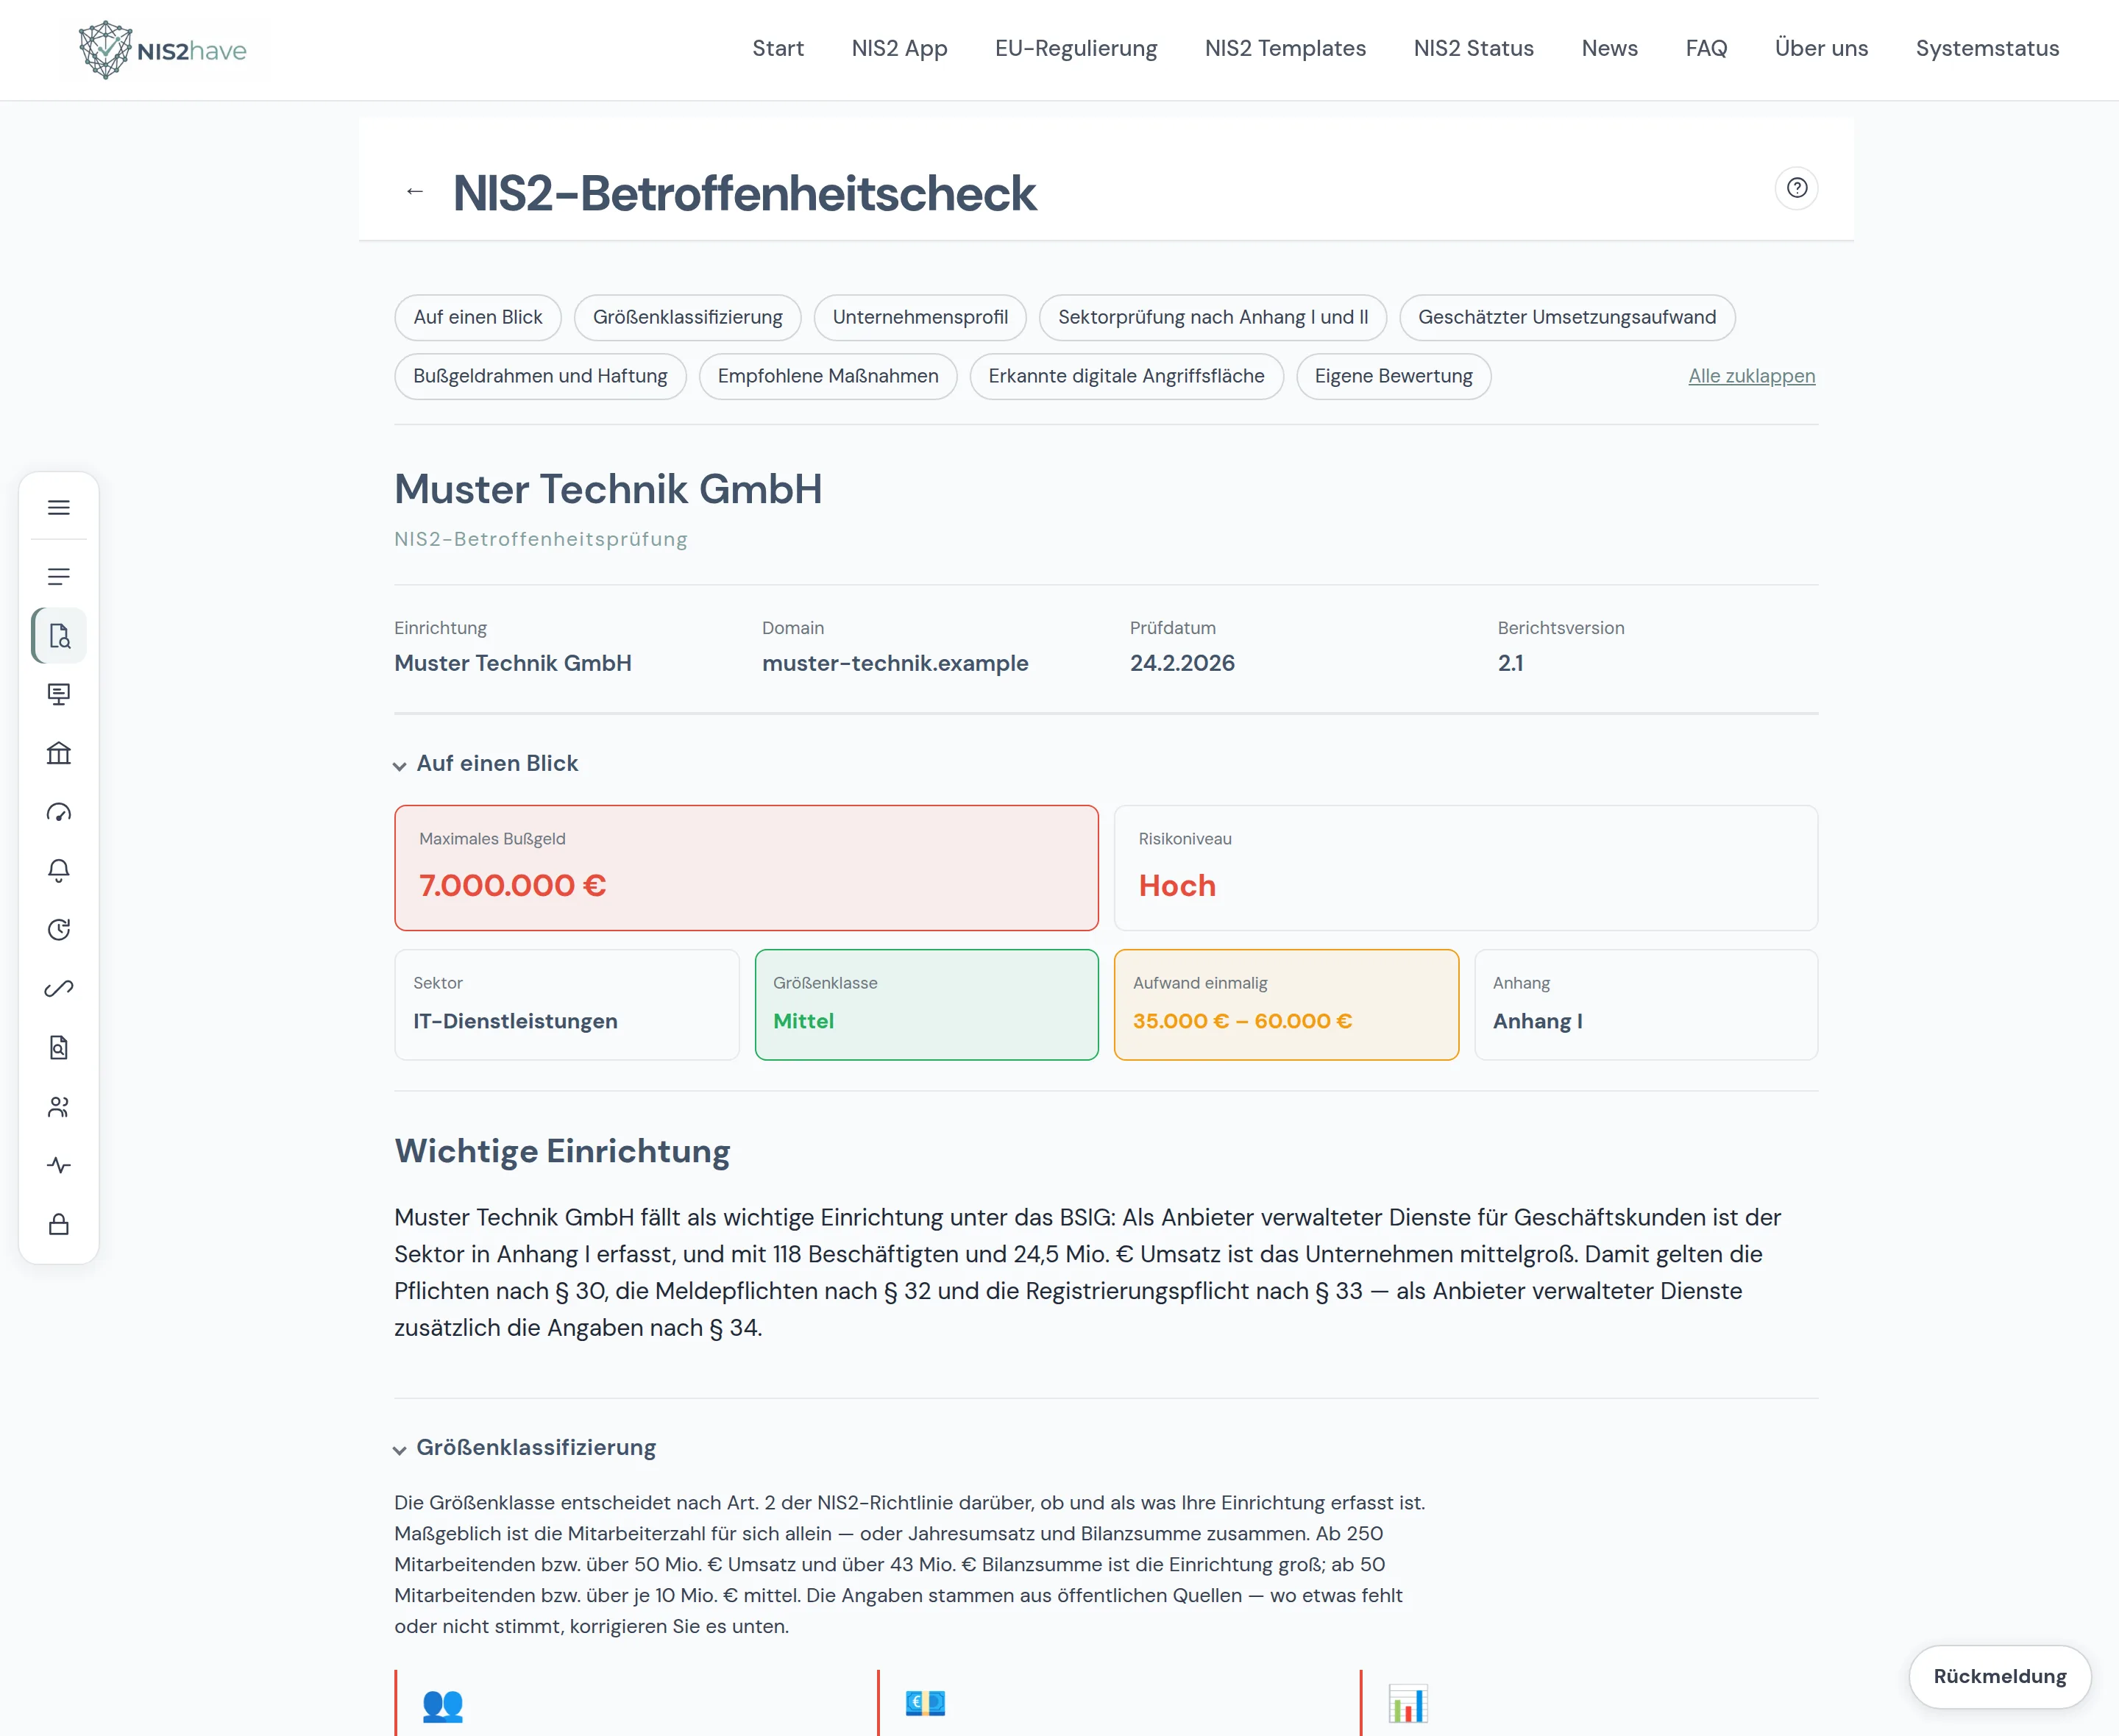
Der Anfang von allem, und der Teil, der nichts kostet. Bevor irgendeine Pflicht gilt, muss geklärt sein, ob und als was Sie erfasst sind — und diese Einstufung ist selbst dokumentationspflichtig.
Kein Kit, kein Aufpreis: Die Betroffenheitsprüfung gehört zum Konto und ist ab dem ersten Login da — auch für Einrichtungen, die am Ende gar nicht betroffen sind.
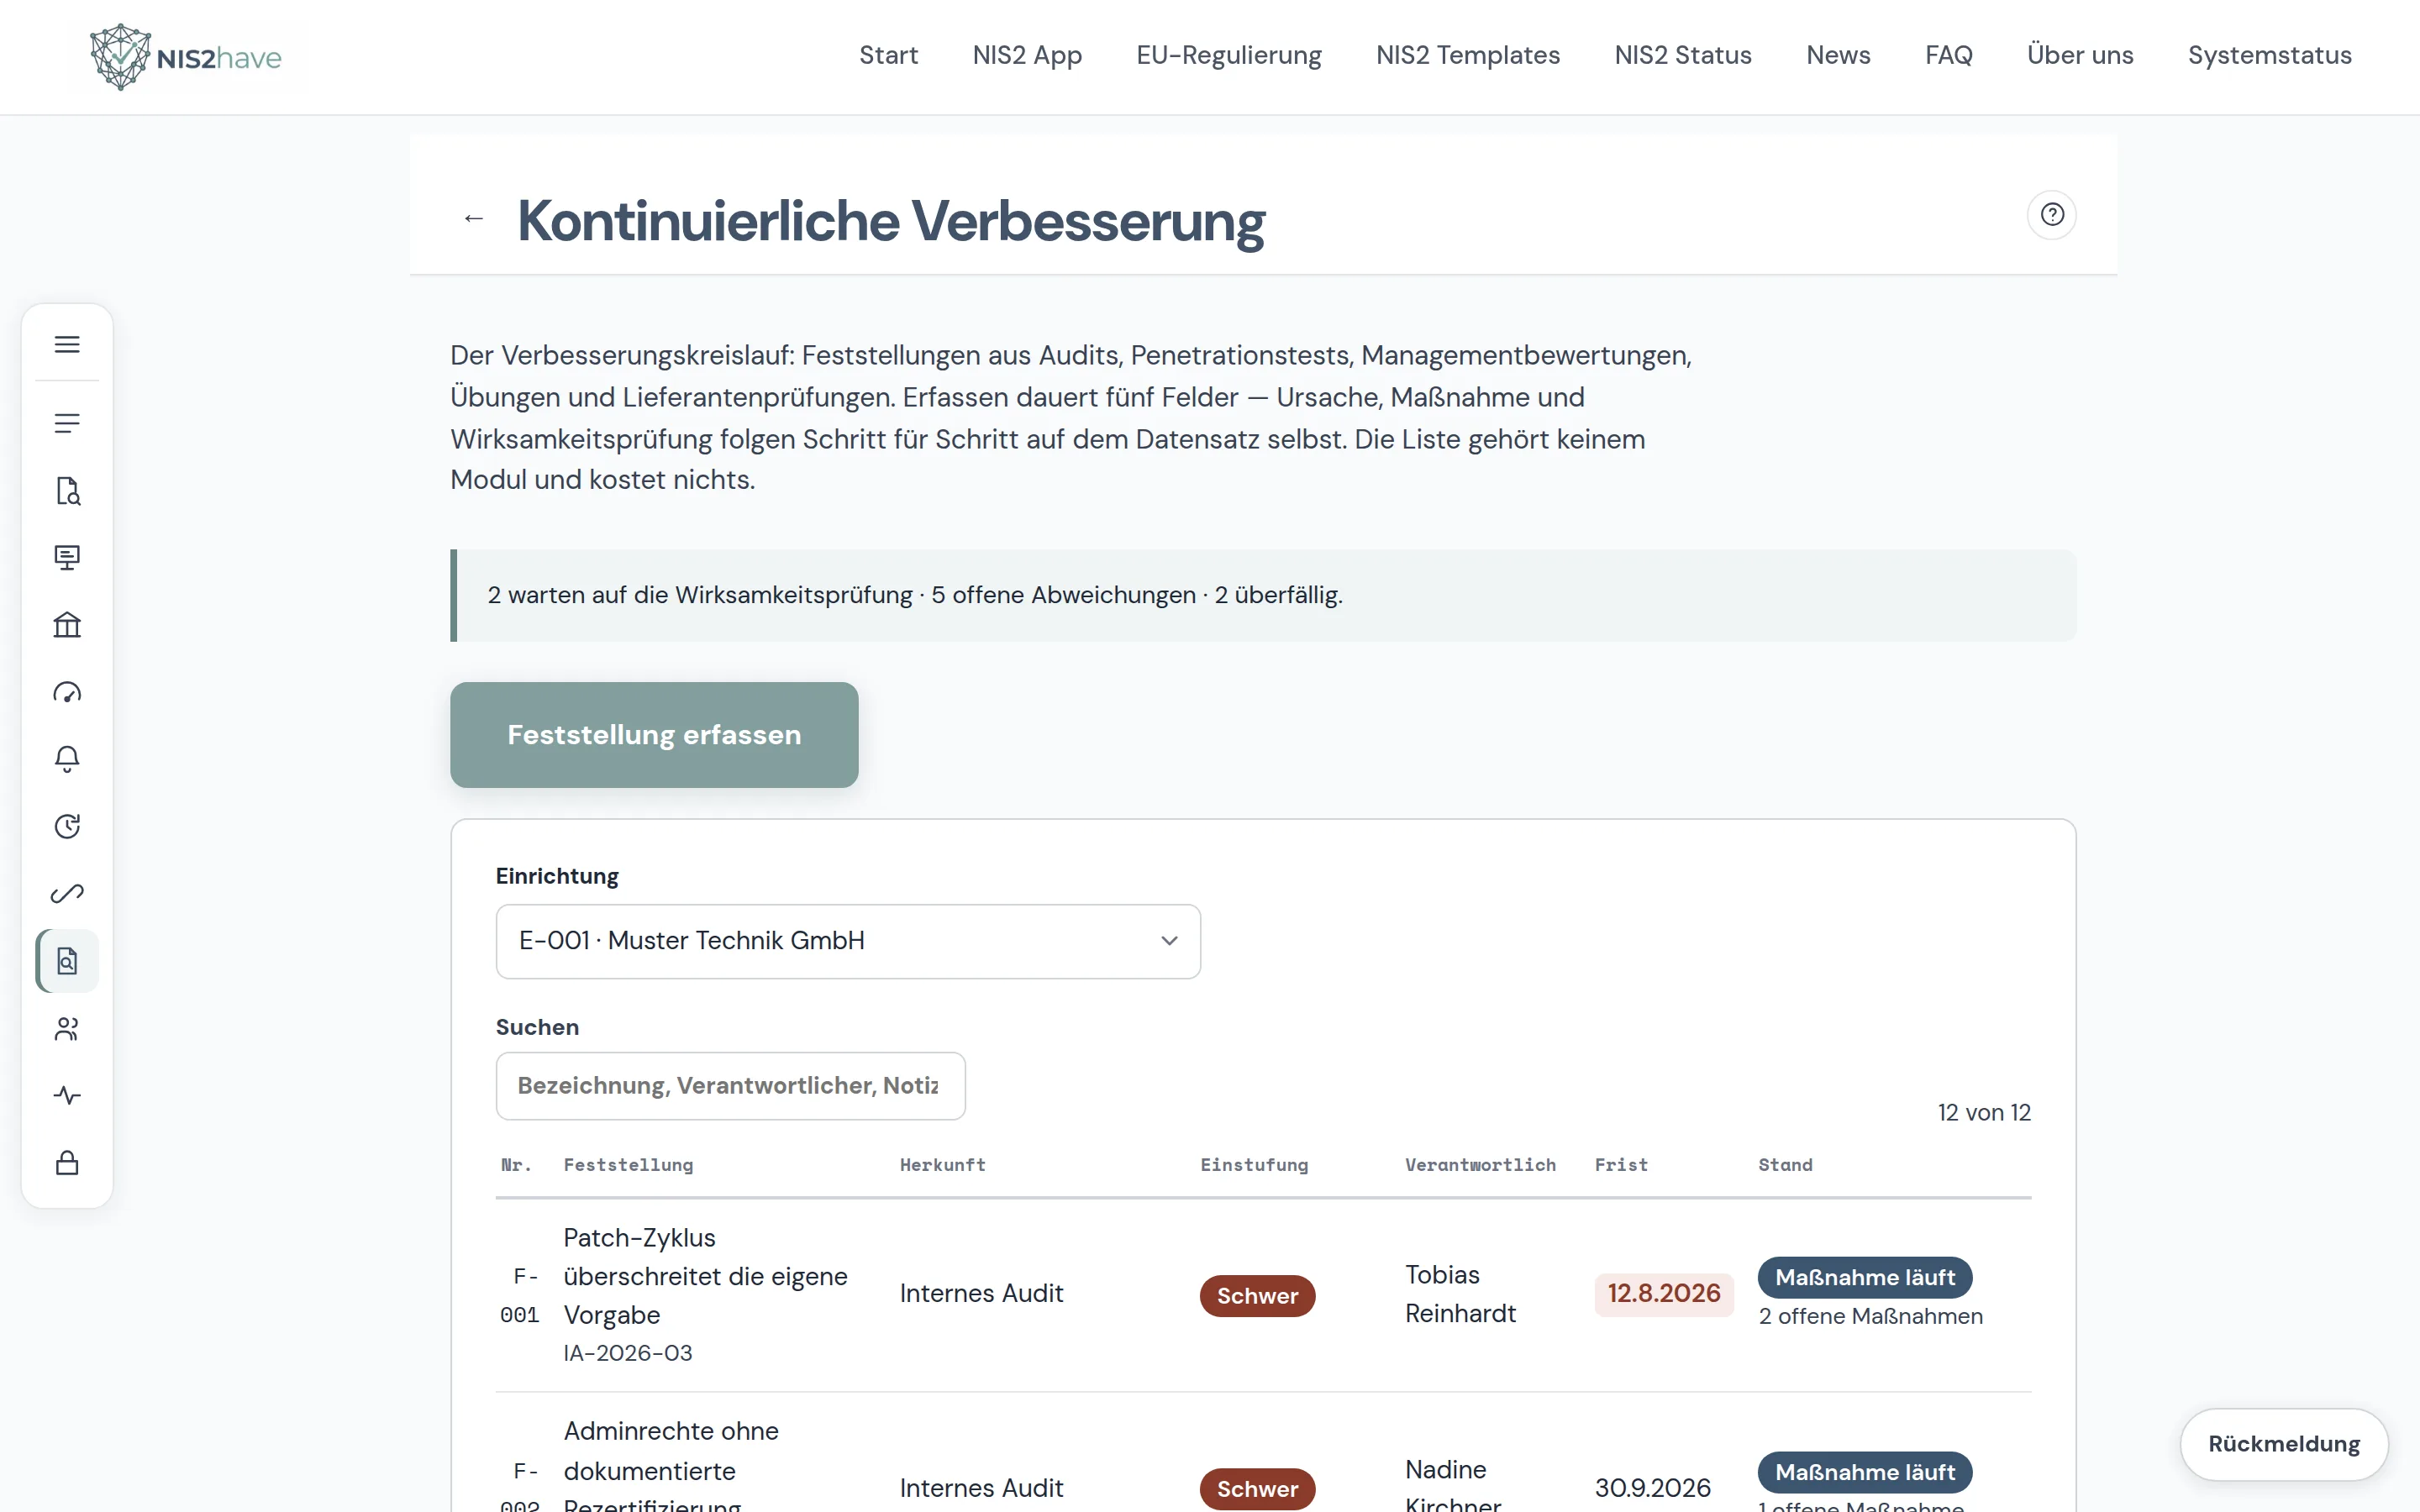
Umsetzen ist die halbe Pflicht: § 30 verlangt auch Verfahren, mit denen Sie die Wirksamkeit Ihrer Maßnahmen bewerten. Der Kern läuft schon heute: eine modulübergreifende Maßnahmenliste, in der landet, was aus Risiken, Restore-Tests und Vorfällen folgt — der Kreislauf aus prüfen, feststellen, nachbessern, den ISO 27001 in Kapitel 9 und 10 erwartet.
Kein Kit und kein Preis: Die Maßnahmenliste ist bewusst nicht lizenzpflichtig — kontinuierliche Verbesserung ist für jedes Konto kostenlos, und der Ausbau bleibt es.
NIS2 trifft in Deutschland rund 29.000 Einrichtungen — die allermeisten davon ohne Sicherheitsorganisation, ohne Compliance-Team und ohne Budget für ein sechsstelliges Beratungsprojekt. Für die ist diese Plattform gebaut: bedienbar von einer Person, die noch andere Aufgaben hat.
Beschäftigte oder 10 Mio. € Umsatz — ab hier greift § 28 BSIG für die erfassten Sektoren.
Person genügt, um die Plattform zu führen. Kolleginnen und Kollegen kommen mit eigenen Rollen dazu.
Module, ein Kauf — alle freigeschaltet, statt jedes einzeln zu buchen. Betroffenheitsprüfung, Schulungs-Basis und Verbesserung bleiben kostenlos.
Die NIS2 App ist live. Sie registrieren sich selbst, ohne Termin und ohne Warten auf eine Freischaltung, und arbeiten ab der ersten Anmeldung im eigenen Arbeitsbereich Ihrer Organisation.
Für die 14 Tage hinterlegen Sie beim Buchen ein Zahlungsmittel. Danach kostet Komplett 49 € im Monat oder 499 € im Jahr, jede weitere Einrichtung 20 € im Monat oder 199 € im Jahr. Nettopreise, gemäß § 19 UStG ohne Umsatzsteuer.
Frühphase heißt: Es kommen noch Fehler vor. Melden Sie sie mit „Rückmeldung“ — die Schaltfläche ist auf jedem Bildschirm der App, für Fehler wie für Wünsche. Wir lesen jede Meldung.
NIS2 verlangt keine Software, sondern Nachweise: dass Risiken bewertet wurden, dass ein Vorfall innerhalb von 24 Stunden gemeldet werden kann, dass die Wiederherstellung getestet ist, dass Lieferanten geprüft sind und dass die Geschäftsleitung geschult wurde. Das lässt sich in Excel führen — bis die erste Frist läuft und niemand weiß, welcher Stand gilt. Eine NIS2-Software hält die Register aktuell, rechnet die gesetzlichen Fristen selbst und erzeugt die Dokumentation, die eine Prüfung verlangt.
Für Unternehmen ab etwa 50 Beschäftigten oder 10 Millionen Euro Umsatz — die Größenklasse, die § 28 BSIG als wichtige oder besonders wichtige Einrichtung erfasst und die typischerweise keine eigene Cybersicherheitsabteilung hat. Die Plattform ist so gebaut, dass eine Person mit anderen Aufgaben sie nebenher führen kann.
Ja — die NIS2 App ist live, in einer frühen Phase, und jede Organisation kann sich mit einer geschäftlichen E-Mail-Adresse selbst registrieren. Dauerhaft kostenlos und ohne Zahlungsmittel sind die Betroffenheitsprüfung, die Schulungsmodule A1–A5 und G1–G2 und das Modul Kontinuierliche Verbesserung. Die erste Buchung von NIS2Have App Komplett ist 14 Tage kostenlos: Sie hinterlegen ein Zahlungsmittel, und wer vor Ablauf kündigt, zahlt nichts. Danach gilt ein Preis für alles: Die NIS2 App kostet 49 € im Monat oder 499 € im Jahr — 15 % unter der Monatsrate —, und ein Kauf schaltet alle Module frei. Jede weitere Einrichtung, etwa eine Tochtergesellschaft, kostet 20 € im Monat oder 199 € im Jahr. Alle Preise sind Nettopreise; gemäß § 19 UStG wird keine Umsatzsteuer berechnet. Wer das NIS2-Komplett-Bundle gekauft hat, testet 90 statt 14 Tage kostenlos.
Jedes Modul kann seine Arbeitsmappe importieren. Wer die Kits als Excel- und Word-Dateien führt, lädt sie hoch und arbeitet in der Plattform weiter. Asset-Inventar, Risikoregister, Incident-Log, Backup-Register, Lieferantenregister und Richtlinienübersicht werden übernommen, nicht neu getippt. Die Vorlagen-Kits bleiben verfügbar und behalten ihren Wert.
In der EU. Jede Organisation sieht ausschließlich ihre eigenen Daten — das erzwingt die Datenbank selbst über Row-Level-Security, nicht eine Abfrage in der Anwendung. Besonders sensible Felder wie die privaten Rufnummern in der Krisenkontaktliste werden zusätzlich verschlüsselt gespeichert.
Für den größten Teil der Umsetzung ja. Sie enthält die Struktur, die Fristen und die Formulierungen, die ein Beratungsprojekt sonst erst erarbeitet. Für Auslegungsfragen im Einzelfall — etwa eine strittige Einstufung nach § 28 — bleibt fachlicher Rat sinnvoll, und die Dokumentation dafür liegt dann bereits vor.
Die Pflichten stehen im BSIG und knüpfen an die NIS2-Richtlinie an. Den aktuellen Umsetzungsstand aller EU-Mitgliedstaaten führen wir laufend im NIS2-Status-Tracker. Unabhängig vom Datum gilt: Registrierung, Meldewege und Nachweise entstehen nicht in drei Wochen.